Quản lý Rủi ro Bên Thứ Ba: Bảo mật toàn diện hệ sinh thái số 2026
Hiểu rõ quy trình quản lý rủi ro bên thứ ba (TPRM), tầm quan trọng và các bước triển khai hiệu quả. Bảo vệ doanh nghiệp khỏi các mối đe dọa tiềm ẩn ngay hôm nay
Mục lục
Tầm quan trọng thiết yếu của Third-Party Risk Management trong kỷ nguyên số
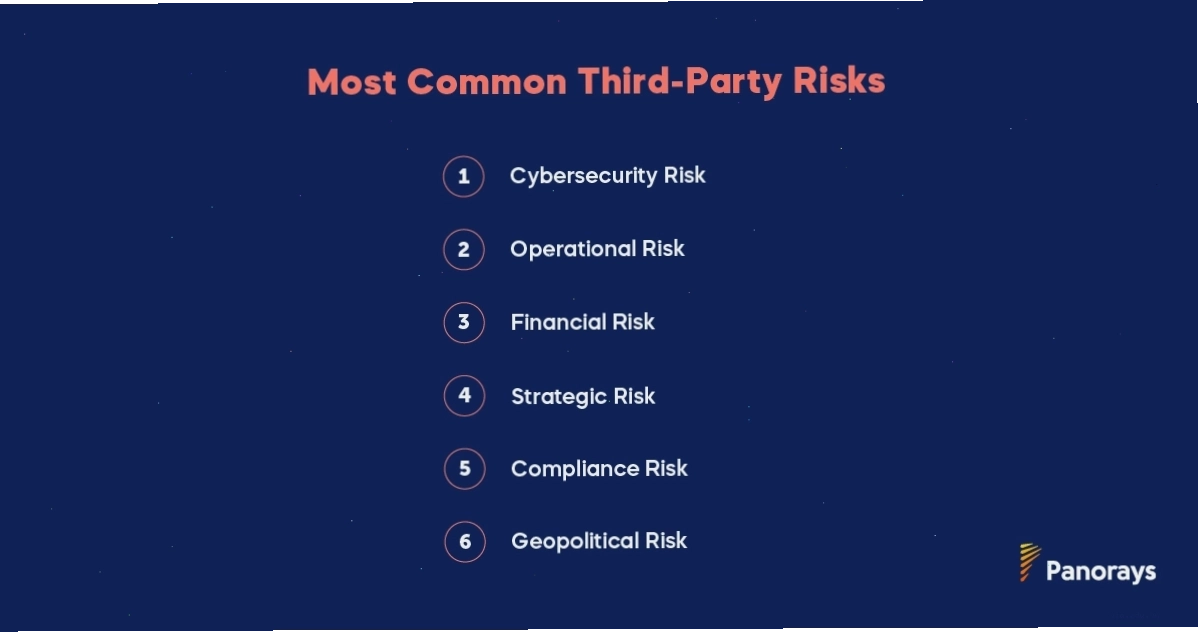
Khi các hoạt động kinh doanh ngày càng tích hợp sâu với các dịch vụ và hạ tầng công nghệ từ bên ngoài, phạm vi rủi ro tiềm ẩn cũng theo đó mà mở rộng. Một lỗ hổng bảo mật từ một nhà cung cấp duy nhất có thể gây ra những tác động dây chuyền nghiêm trọng, ảnh hưởng đến toàn bộ hoạt động kinh doanh, dữ liệu nhạy cảm và uy tín của doanh nghiệp. Do đó, một chiến lược third-party risk management framework vững chắc là vô cùng cần thiết.
Các vụ tấn công nổi tiếng như vụ Target bị xâm nhập qua nhà cung cấp dịch vụ HVAC, hay cuộc tấn công chuỗi cung ứng SolarWinds, và sự lây lan của ransomware Kaseya đã gióng lên hồi chuông cảnh báo về mức độ nghiêm trọng của rủi ro từ bên thứ ba. Những sự cố này chứng minh rằng rủi ro từ nhà cung cấp không còn là vấn đề của riêng bộ phận IT mà đã trở thành rủi ro kinh doanh cốt lõi.
Quy trình Quản lý Rủi ro Bên Thứ Ba theo vòng đời 5 giai đoạn
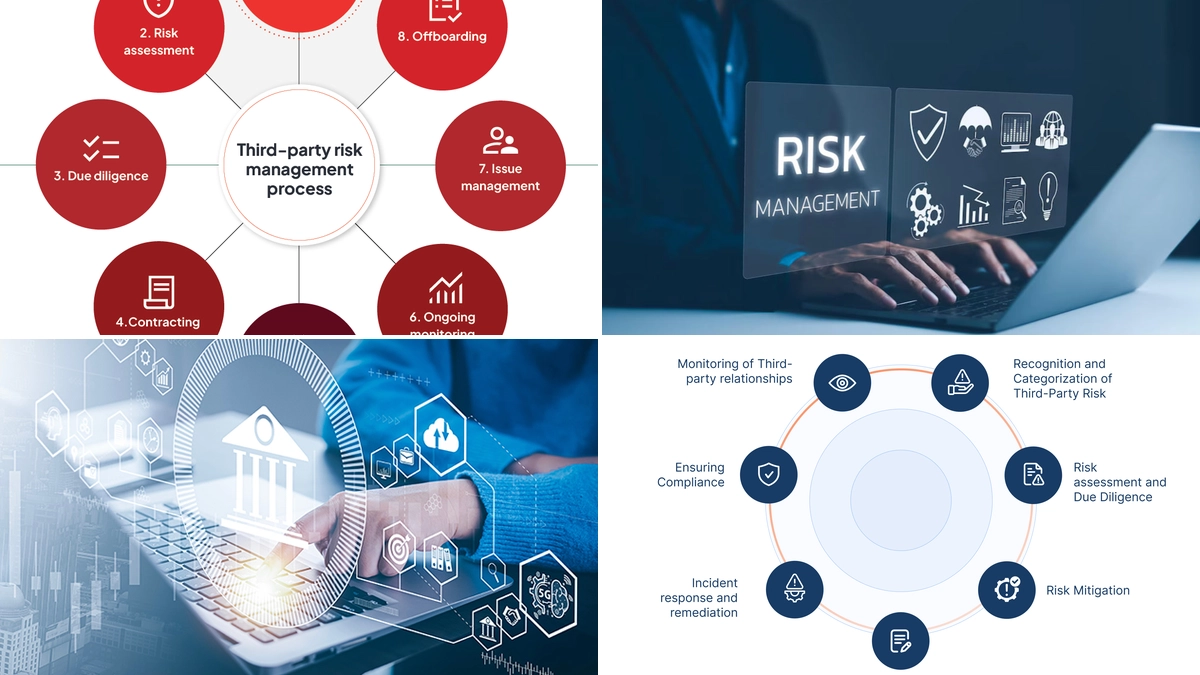
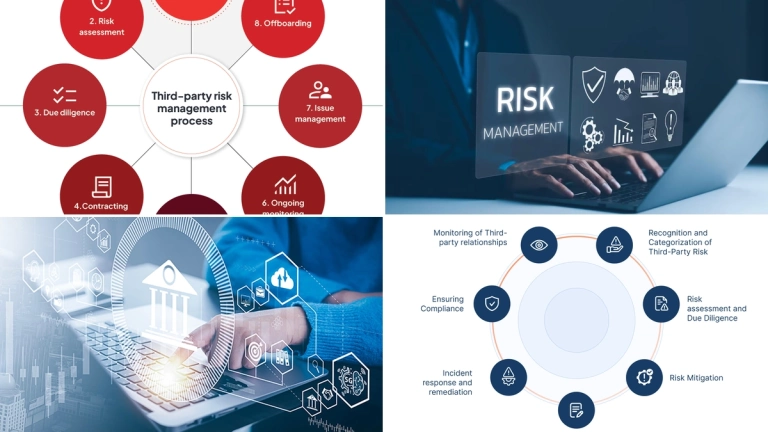
Một chương trình TPRM trưởng thành thường tuân theo một vòng đời có cấu trúc, bao gồm năm giai đoạn chính:
- Thẩm định & Tích hợp nhà cung cấp (Vendor Due Diligence & Onboarding): Giai đoạn này tập trung vào việc đánh giá ban đầu năng lực và mức độ tuân thủ của nhà cung cấp trước khi ký kết hợp đồng. Bao gồm việc xem xét các chứng chỉ bảo mật, chính sách an ninh và lịch sử hoạt động.
- Đánh giá rủi ro (Risk Assessment): Sau khi nhà cung cấp được chấp nhận, các đánh giá định kỳ hoặc đột xuất sẽ được thực hiện để xác định các mối đe dọa và lỗ hổng cụ thể mà họ có thể mang lại cho doanh nghiệp.
- Khắc phục & Giảm thiểu (Remediation/Mitigation): Dựa trên kết quả đánh giá, các hành động cần thiết sẽ được triển khai để khắc phục các lỗ hổng, yêu cầu nhà cung cấp cải thiện hoặc áp dụng các biện pháp kiểm soát bổ sung.
- Giám sát liên tục (Continuous Monitoring): Rủi ro từ bên thứ ba không cố định mà luôn thay đổi. Giai đoạn này nhấn mạnh việc theo dõi liên tục các dấu hiệu bất thường, các thay đổi về môi trường an ninh của nhà cung cấp, hoặc các mối đe dọa mới xuất hiện trên diện tấn công của họ.
- Kết thúc hợp đồng với nhà cung cấp (Vendor Offboarding): Khi mối quan hệ với nhà cung cấp kết thúc, cần đảm bảo rằng việc thu hồi quyền truy cập, thu thập dữ liệu và loại bỏ mọi rủi ro tiềm ẩn còn sót lại được thực hiện một cách an toàn và có hệ thống.
Vai trò của việc Giám sát liên tục trong TPRM
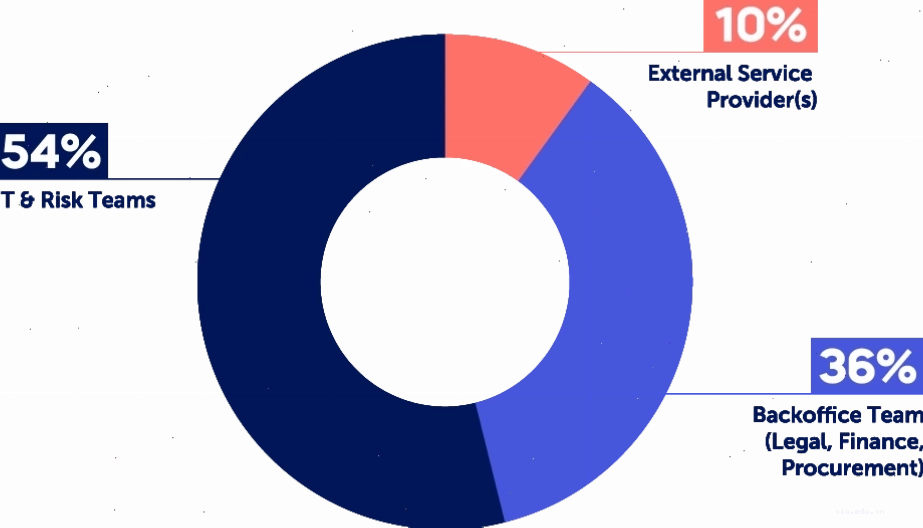
Như đã đề cập, rủi ro từ các bên thứ ba là động và có thể thay đổi theo thời gian. Các nền tảng TPRM nâng cao như Panorays tập trung vào việc giám sát liên tục, bao gồm quét bề mặt tấn công, xác thực tuân thủ và kiểm kê mức độ phơi nhiễm của các bên thứ cấp (nth-party exposure). Điều này cho phép phát hiện và phản ứng kịp thời với các rủi ro mới phát sinh, ngăn chặn các lỗ hổng tiềm ẩn trở thành mối đe dọa thực tế.
Việc xây dựng một third party risk management policy rõ ràng và chi tiết là bước đầu tiên để thiết lập một chương trình TPRM hiệu quả. Chính sách này cần xác định rõ phạm vi, trách nhiệm, các tiêu chuẩn đánh giá và quy trình xử lý rủi ro.

Các Nền tảng TPRM Tiên tiến mang lại lợi ích gì?
Các giải pháp TPRM hiện đại tích hợp trí tuệ nhân tạo (AI), phân tích bề mặt tấn công bên ngoài, bảng câu hỏi bảo mật động và quy trình khắc phục tự động. Những công cụ này giúp các tổ chức quản lý rủi ro nhà cung cấp một cách chủ động và có quy mô, cải thiện đáng kể việc ra quyết định và giảm bớt gánh nặng thủ công cho đội ngũ an ninh và tuân thủ. Việc áp dụng một third party risk management tốt giúp doanh nghiệp củng cố sự vững chắc của hệ sinh thái số.
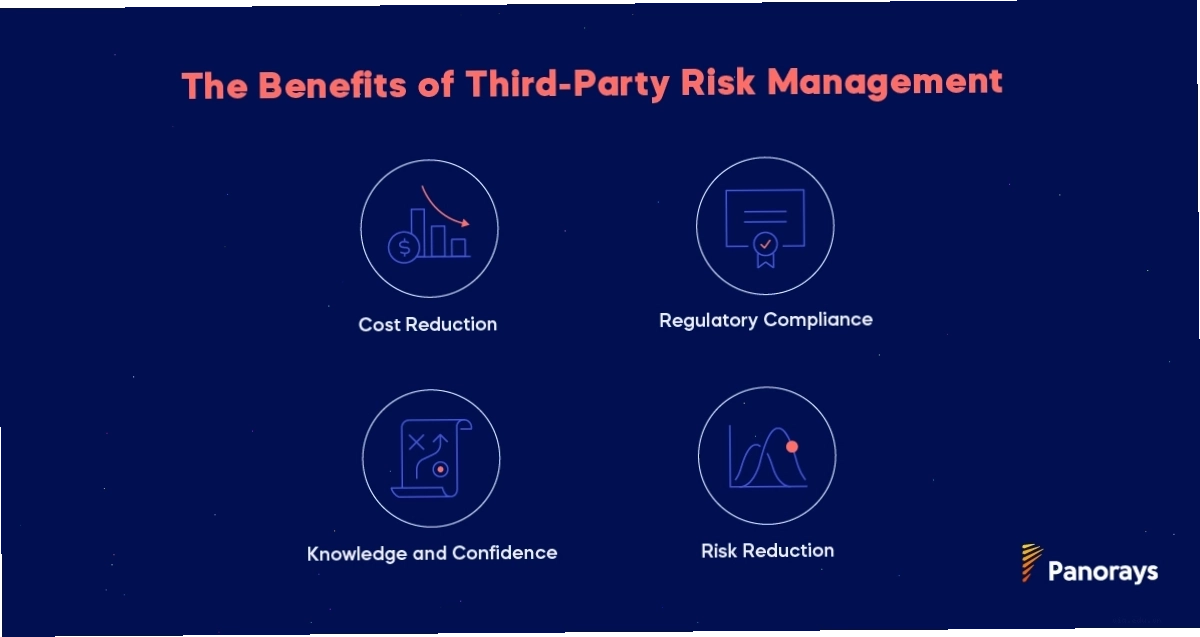
Để đảm bảo an ninh toàn diện, việc thiết lập một third party risk management chặt chẽ là không thể thiếu. Các tổ chức nên xem xét việc đầu tư vào các công cụ và quy trình phù hợp để bảo vệ tài sản và uy tín của mình trong môi trường kinh doanh ngày càng phức tạp.
Bạn có thể tìm hiểu thêm về các vị trí công việc trong lĩnh vực này qua third party risk management jobs, hoặc tìm kiếm các khóa đào tạo chuyên sâu để nhận third party risk management certification.
Bình luận