Các Framework Quản Lý Rủi Ro Hàng Đầu Cho Doanh Nghiệp Năm 2026
Khám phá các framework quản lý rủi ro hàng đầu, từ NIST đến ISO 31000, giúp tổ chức nhận diện, đánh giá và giảm thiểu mối đe dọa hiệu quả. Tìm hiểu ngay!

Mục lục
Tầm quan trọng của các Framework Quản Lý Rủi Ro
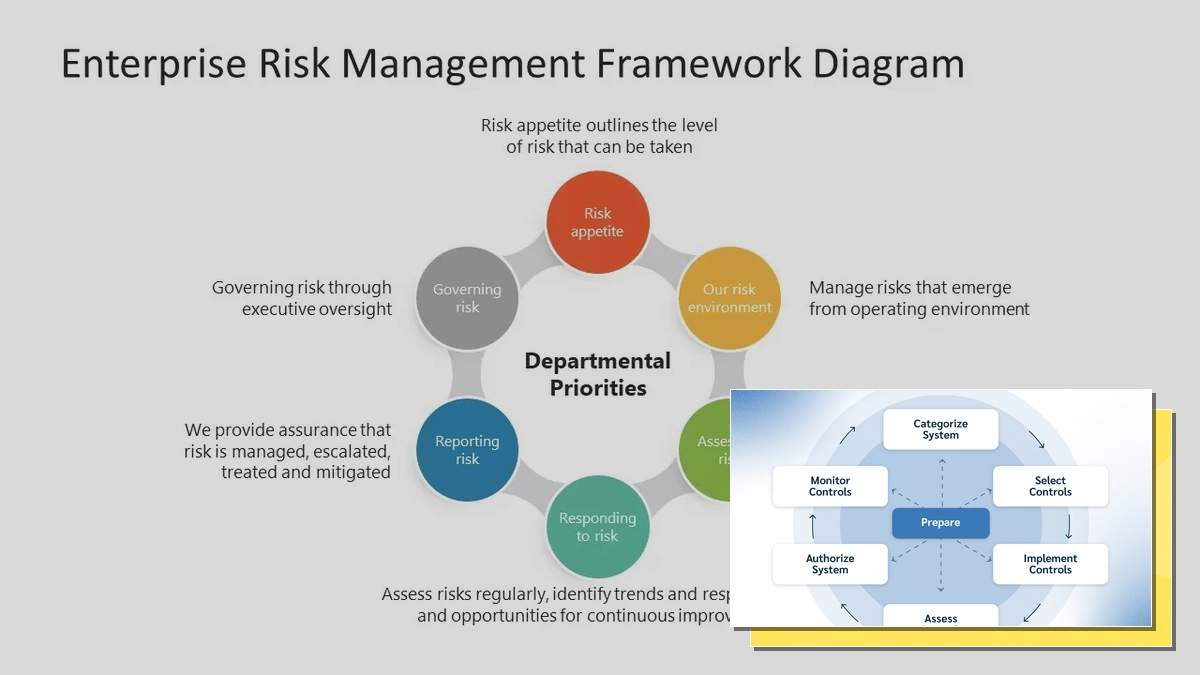
Trong bối cảnh kinh doanh đầy biến động của năm 2026, việc áp dụng một framework quản lý rủi ro (RMF) trở thành yếu tố sống còn cho mọi tổ chức. Nó cung cấp một phương pháp tiếp cận có cấu trúc để xác định, đánh giá, giảm thiểu và giám sát rủi ro, giúp doanh nghiệp đối phó hiệu quả với các mối đe dọa an ninh mạng, thay đổi quy định và các lỗ hổng hoạt động.
Framework Quản Lý Rủi Ro Là Gì?
Một Framework Quản Lý Rủi Ro (RMF) là một tập hợp các nguyên tắc, hướng dẫn và thực tiễn tốt nhất mà một tổ chức cần tuân thủ để quản lý rủi ro một cách hiệu quả. Về cơ bản, rủi ro được định nghĩa là khả năng xảy ra tổn thất và thiệt hại khi một mối đe dọa cụ thể xảy ra. Một RMF bao gồm các thành phần chính như nhận dạng rủi ro, đánh giá rủi ro, giảm thiểu rủi ro và giám sát rủi ro.
Các RMF được sử dụng để quản lý rủi ro trên nhiều lĩnh vực hoạt động quan trọng của tổ chức, bao gồm kinh doanh, tài chính, tuân thủ và hệ thống thông tin. Tùy thuộc vào loại rủi ro cần quản lý, các RMF có thể đưa ra những kết quả và giải pháp khác nhau.
Tại Sao Tổ Chức Nên Triển Khai Framework Quản Lý Rủi Ro?
Môi trường kinh doanh hiện nay đối mặt với vô số rủi ro, từ các mối đe dọa an ninh mạng tinh vi, những thay đổi đột ngột về quy định pháp lý cho đến biến động kinh tế khó lường. Các công ty không thể phát triển bền vững trong dài hạn nếu không quản lý hiệu quả các rủi ro đa dạng này. Do đó, việc có một RMF là yếu tố then chốt để giải quyết một cách có hệ thống các vấn đề tiềm ẩn trên nhiều phòng ban.
Việc triển khai một RMF không chỉ giúp phát hiện và giảm thiểu rủi ro sớm mà còn mang lại nhiều lợi ích khác:
- Nâng cao khả năng phục hồi kỹ thuật số: Ngăn chặn sự cố gián đoạn hoạt động IT trước khi chúng xảy ra.
- Cải thiện việc ra quyết định: Cung cấp thông tin chi tiết về rủi ro để đưa ra các quyết định chiến lược sáng suốt.
- Đảm bảo tuân thủ: Đáp ứng các yêu cầu pháp lý và quy định ngày càng nghiêm ngặt.
- Tăng cường khả năng cạnh tranh: Giúp tổ chức thích ứng nhanh chóng với sự thay đổi và duy trì lợi thế trên thị trường.
- Bảo vệ danh tiếng: Giảm thiểu nguy cơ tổn thất về uy tín do các sự cố rủi ro không mong muốn.
Các Framework Quản Lý Rủi Ro Phổ Biến
Thế giới đã chứng kiến sự ra đời và phát triển của nhiều framework quản lý rủi ro, mỗi loại phù hợp với những nhu cầu và ngành nghề khác nhau. Dưới đây là một số RMF hàng đầu được áp dụng rộng rãi:
1. NIST Cybersecurity Framework
Được phát triển bởi Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ (NIST), framework này tập trung vào việc quản lý rủi ro an ninh mạng cho các hệ thống thông tin. Nó cung cấp một bộ hướng dẫn linh hoạt và có thể tùy chỉnh, giúp các tổ chức xác định, bảo vệ, phát hiện, ứng phó và phục hồi sau các sự cố an ninh mạng.
2. ISO 31000
Đây là một tiêu chuẩn quốc tế cung cấp các nguyên tắc và hướng dẫn chung về quản lý rủi ro. ISO 31000 có thể áp dụng cho mọi loại hình tổ chức, bất kể quy mô hay ngành nghề. Nó nhấn mạnh vào việc tích hợp quản lý rủi ro vào tất cả các hoạt động và quy trình của tổ chức.
3. COBIT (Control Objectives for Information and Related Technologies)
COBIT là một framework quản trị và quản lý CNTT toàn diện, giúp doanh nghiệp cân bằng giữa lợi ích và rủi ro. Nó cung cấp các quy trình và kiểm soát chi tiết để quản lý CNTT, đảm bảo rằng công nghệ thông tin hỗ trợ hiệu quả cho mục tiêu kinh doanh.
4. FAIR (Factor Analysis of Information Risk)
FAIR là một phương pháp luận dựa trên dữ liệu để đo lường và phân tích rủi ro thông tin. Nó cung cấp một khuôn khổ định lượng để hiểu rõ hơn về bản chất của rủi ro, cho phép các tổ chức đưa ra quyết định dựa trên dữ liệu về việc đầu tư vào các biện pháp kiểm soát rủi ro.
5. OCTAVE (Operationally Critical Threat, Asset, and Vulnerability Evaluation)
OCTAVE là một bộ phương pháp tự quản lý để giúp các tổ chức hiểu rõ hơn về rủi ro an ninh thông tin của họ. Nó tập trung vào việc xác định các tài sản quan trọng, các mối đe dọa và lỗ hổng liên quan, từ đó xây dựng các chiến lược giảm thiểu rủi ro phù hợp.
6. COSO (Committee of Sponsoring Organizations of the Treadway Commission)
Framework COSO cung cấp một hướng dẫn toàn diện về kiểm soát nội bộ và quản lý rủi ro doanh nghiệp (ERM). Nó giúp các tổ chức quản lý rủi ro để đạt được các mục tiêu của mình, bao gồm hiệu quả hoạt động, báo cáo tài chính đáng tin cậy và tuân thủ luật pháp.
Cách Triển Khai Một Framework Quản Lý Rủi Ro
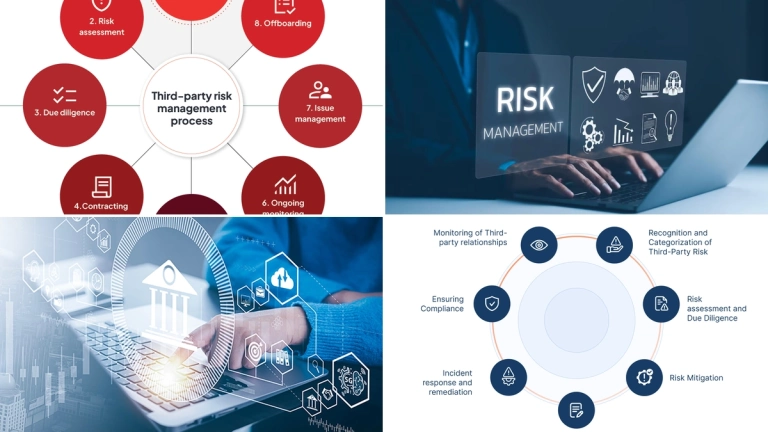
Việc triển khai một RMF đòi hỏi một quy trình có hệ thống và sự cam kết từ toàn bộ tổ chức. Dưới đây là các bước cơ bản:
- Xác định bối cảnh tổ chức: Hiểu rõ mục tiêu kinh doanh, các bên liên quan và môi trường hoạt động.
- Thiết lập chính sách quản lý rủi ro: Xây dựng các nguyên tắc và cam kết về quản lý rủi ro.
- Quy trình quản lý rủi ro:
- Nhận dạng rủi ro: Xác định các mối đe dọa và lỗ hổng tiềm ẩn.
- Phân tích rủi ro: Đánh giá khả năng xảy ra và tác động của từng rủi ro.
- Đánh giá rủi ro: Ưu tiên các rủi ro dựa trên mức độ nghiêm trọng.
- Xử lý rủi ro: Lựa chọn và thực hiện các biện pháp giảm thiểu (ví dụ: tránh, giảm nhẹ, chuyển giao, chấp nhận).
- Giám sát và xem xét: Theo dõi hiệu quả của các biện pháp kiểm soát và điều chỉnh khi cần thiết.
- Truyền thông và tham vấn: Đảm bảo tất cả các bên liên quan được thông báo và tham gia vào quá trình.
- Ghi nhận và cải tiến: Liên tục cải thiện quy trình quản lý rủi ro dựa trên kinh nghiệm và phản hồi.
Các Khung Thực Hành Quản Lý Rủi Ro Vận Hành
Quản lý rủi ro vận hành (Operational Risk Management - ORM) tập trung vào các rủi ro phát sinh từ các quy trình nội bộ, con người, hệ thống hoặc các sự kiện bên ngoài. Các framework quản lý rủi ro và thực tiễn cho ORM thường bao gồm:
- Xác định và phân loại rủi ro vận hành: Phân tích các loại rủi ro như lỗi con người, sự cố hệ thống, gián đoạn kinh doanh, gian lận nội bộ.
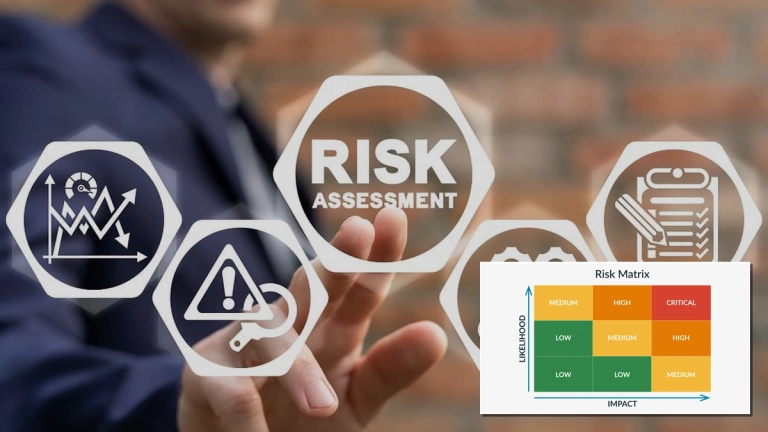
- Đánh giá tác động và khả năng xảy ra: Sử dụng các phương pháp định tính và định lượng để đo lường mức độ rủi ro.
- Triển khai các biện pháp kiểm soát: Thiết lập các quy trình, chính sách và công nghệ để giảm thiểu rủi ro.
- Giám sát liên tục: Theo dõi các chỉ số rủi ro chính (KRIs) và báo cáo định kỳ.
- Phản ứng sự cố: Xây dựng kế hoạch ứng phó với các sự cố rủi ro khi chúng xảy ra.
Việc áp dụng các framework như COSO ERM hoặc các tiêu chuẩn ngành cụ thể sẽ giúp tổ chức có một cách tiếp cận toàn diện và nhất quán đối với quản lý rủi ro vận hành.

Lợi Ích Của Việc Áp Dụng Framework Quản Lý Rủi Ro
Việc chủ động áp dụng một RMF mang lại những lợi ích thiết thực và lâu dài cho doanh nghiệp:
- Nâng cao hiệu quả hoạt động: Giảm thiểu sự gián đoạn và lãng phí do các sự cố rủi ro.
- Cải thiện quản trị doanh nghiệp: Tăng cường tính minh bạch và trách nhiệm giải trình.
- Tăng cường niềm tin của các bên liên quan: Khách hàng, nhà đầu tư và đối tác tin tưởng hơn vào sự ổn định và bền vững của doanh nghiệp.
- Thúc đẩy đổi mới sáng tạo: Cho phép tổ chức chấp nhận các rủi ro có tính toán để theo đuổi cơ hội mới.
- Xây dựng khả năng phục hồi: Giúp doanh nghiệp nhanh chóng phục hồi sau các cú sốc hoặc khủng hoảng.
Bằng cách tích hợp các framework quản lý rủi ro và tiêu chuẩn liên quan vào chiến lược kinh doanh cốt lõi, tổ chức có thể định vị mình để phát triển mạnh mẽ trong một thế giới đầy bất ổn.
Kết Luận: Xây Dựng Nền Tảng Vững Chắc Với Framework Quản Lý Rủi Ro
Việc lựa chọn và triển khai một framework quản lý rủi ro phù hợp là một khoản đầu tư chiến lược, không phải là một chi phí. Các framework như NIST, ISO 31000, COBIT, FAIR, OCTAVE và COSO cung cấp những lộ trình rõ ràng để tổ chức có thể chủ động quản lý các mối đe dọa tiềm ẩn, đảm bảo sự ổn định và thúc đẩy tăng trưởng bền vững. Bằng cách tích hợp các thực tiễn tốt nhất và liên tục xem xét, các doanh nghiệp có thể xây dựng một nền tảng vững chắc, sẵn sàng đối mặt và vượt qua mọi thách thức trong tương lai.
Bình luận