ISO/IEC 27001: Tiêu chuẩn quản lý an ninh thông tin toàn diện cho doanh nghiệp
Tìm hiểu về ISO/IEC 27001, tiêu chuẩn quốc tế về Hệ thống Quản lý An ninh Thông tin (ISMS). Khám phá lợi ích, yêu cầu và cách triển khai để bảo vệ dữ liệu doanh...
Thẻ
57 bài viết
Tìm hiểu về ISO/IEC 27001, tiêu chuẩn quốc tế về Hệ thống Quản lý An ninh Thông tin (ISMS). Khám phá lợi ích, yêu cầu và cách triển khai để bảo vệ dữ liệu doanh...
Xây dựng kế hoạch quản lý rủi ro hiệu quả giúp bảo vệ doanh nghiệp của bạn. Tìm hiểu các bước chi tiết, từ nhận diện đến xử lý rủi ro, để đảm bảo sự ổn định và...
Hiểu rõ Risk Profile là gì, tầm quan trọng và cách xác định hồ sơ rủi ro cá nhân để đưa ra quyết định đầu tư thông minh, tối ưu hóa lợi nhuận trong năm 2026
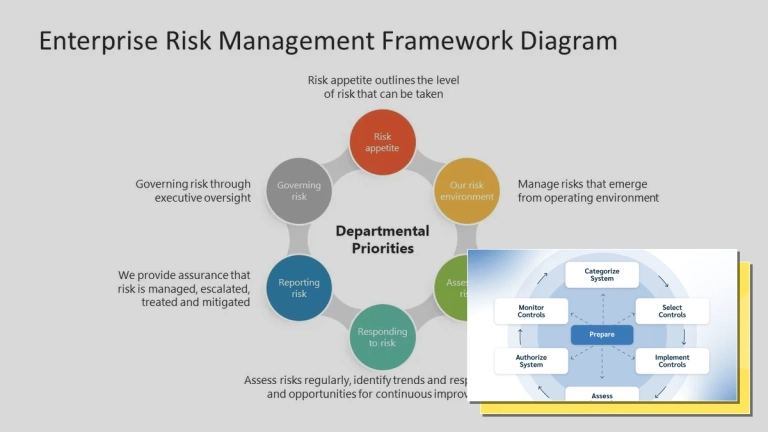
Khám phá các framework quản lý rủi ro hàng đầu, từ NIST đến ISO 31000, giúp tổ chức nhận diện, đánh giá và giảm thiểu mối đe dọa hiệu quả. Tìm hiểu ngay!
Khám phá các phương pháp quản lý rủi ro thiết yếu, từ loại bỏ đến sử dụng PPE, giúp doanh nghiệp giảm thiểu tổn thất và tối ưu hóa hoạt động. Tìm hiểu ngay!
Khám phá các mô hình quản lý rủi ro hiệu quả, từ Bow-Tie đến ISO 31000. Tối ưu hóa quy trình nhận diện, đánh giá và kiểm soát rủi ro cho tổ chức của bạn ngay hô...
Tìm hiểu sâu về quy trình và các phương pháp giảm thiểu rủi ro hiệu quả. Xây dựng chiến lược quản lý rủi ro tài chính và hoạt động cho doanh nghiệp của bạn ngay...
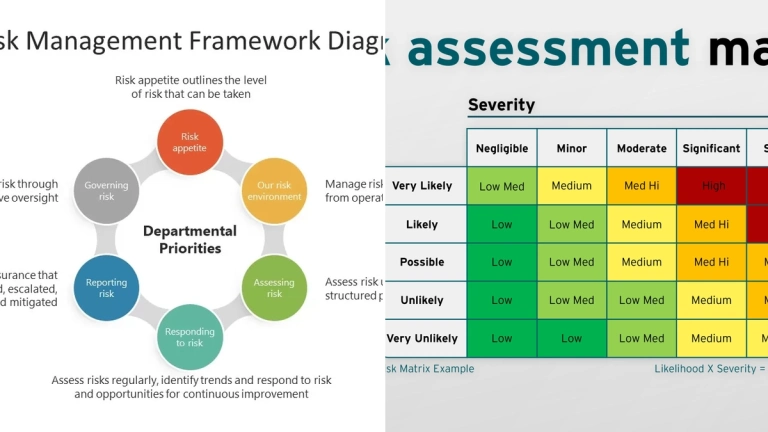
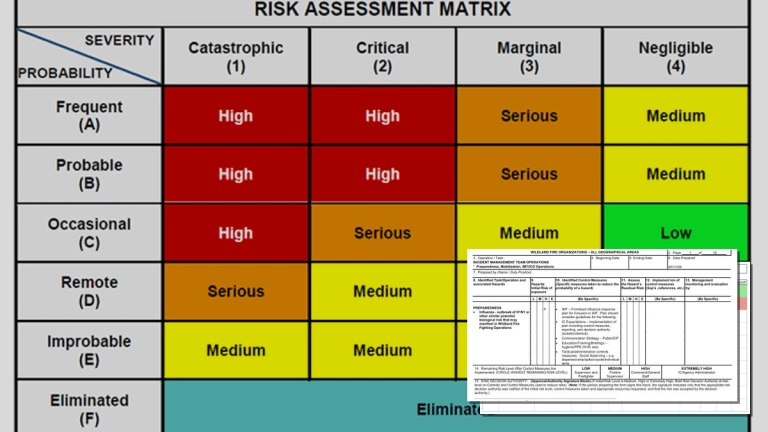
Tìm hiểu cách sử dụng biểu mẫu đánh giá rủi ro (risk assessment form) hiệu quả để xác định, đánh giá và kiểm soát các mối nguy. Tải mẫu miễn phí và áp dụng ngay...
Tìm hiểu ISO 31000 là gì, các nguyên tắc, khuôn khổ và quy trình quản lý rủi ro. Áp dụng ISO 31000 giúp doanh nghiệp kiểm soát rủi ro hiệu quả hơn
Tìm hiểu chi tiết ERM là gì, vai trò của khung quản lý rủi ro COSO ERM trong việc bảo vệ và tối ưu hóa giá trị doanh nghiệp. Khám phá các thành phần và lợi ích...