Khung quản lý rủi ro (Risk Management Framework) và tầm quan trọng năm 2026
Khám phá chi tiết về Khung quản lý rủi ro (RMF), các thành phần cốt lõi và lợi ích. Nâng cao khả năng chống chịu của tổ chức bạn ngay hôm nay!
Mục lục
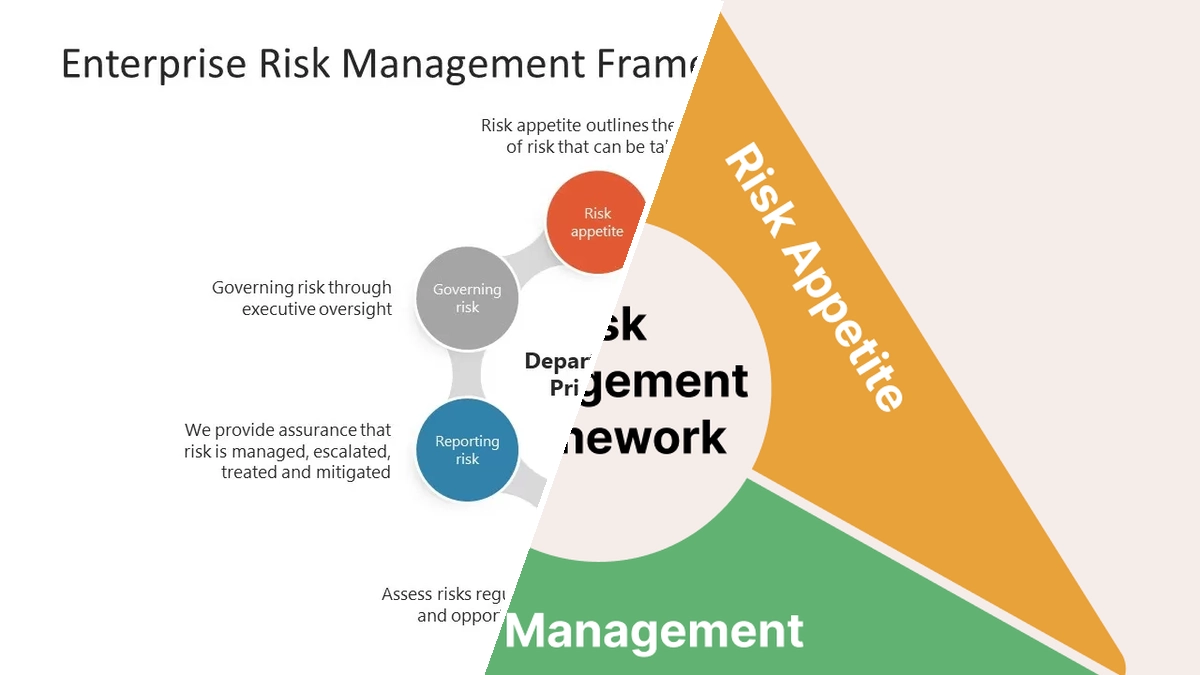
Trong bối cảnh thế giới không ngừng biến động và ngày càng phức tạp, việc các tổ chức chú trọng đến quản lý rủi ro ở cấp độ doanh nghiệp đã trở nên thiết yếu hơn bao giờ hết. Khung quản lý rủi ro (Risk Management Framework - RMF) chính là kiến trúc quản trị định hình cách thức một tổ chức nhận diện, đánh giá, xử lý và giám sát rủi ro xuyên suốt các hoạt động của mình, đồng thời đảm bảo sự liên kết giữa các quyết định về rủi ro với chiến lược tổng thể và các yêu cầu pháp lý.
Tầm quan trọng và sự phát triển của Khung quản lý rủi ro
Theo khảo sát của KPMG về Rủi ro và Khả năng phục hồi năm 2025, chỉ có 48% tổ chức có cơ cấu rủi ro và khả năng phục hồi tập trung để quản lý rủi ro, nhưng chỉ 26% có sự cộng tác chặt chẽ và cái nhìn toàn diện, đa chức năng về rủi ro. Thị trường quản lý rủi ro toàn cầu, với giá trị 14.9 tỷ USD vào năm 2024, được dự báo sẽ tăng trưởng với tốc độ kép hàng năm là 15% cho đến năm 2034. Nền tảng cho khoản đầu tư này là sự thừa nhận rằng quản lý rủi ro hiệu quả đòi hỏi nhiều hơn là các công cụ riêng lẻ hoặc các đợt xem xét định kỳ; nó cần một risk management framework có cấu trúc, toàn diện, kết nối việc nhận diện, đánh giá, giảm thiểu và giám sát rủi ro thành một hệ thống mạch lạc, phù hợp với các mục tiêu kinh doanh.

Việc triển khai các risk management frameworks đang ngày càng trở nên phổ biến hơn khi các công ty ngày càng số hóa và quốc tế hóa hoạt động. Một RMF mạnh mẽ cho phép các công ty điều hướng các rủi ro phức tạp, phát triển và đưa ra các quyết định dựa trên dữ liệu để bảo vệ hiệu suất và sự tăng trưởng dài hạn.
Các thành phần chính của một Khung quản lý rủi ro
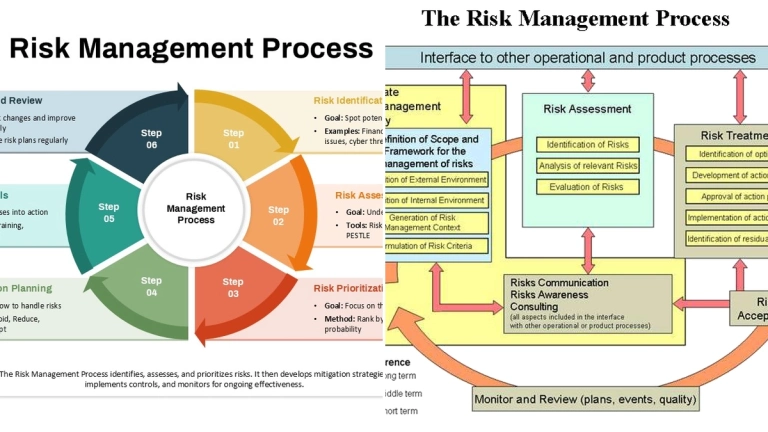
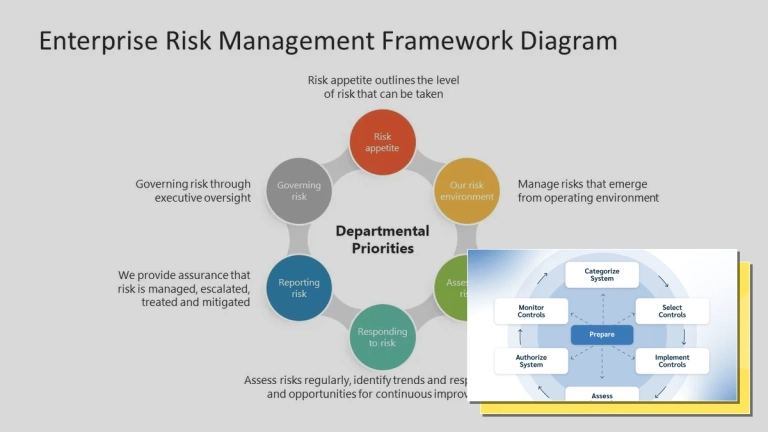
Để một risk management framework hoạt động hiệu quả, nó cần bao gồm các yếu tố cấu thành được xác định rõ ràng. Các thành phần này tạo nên sự nhất quán và khả năng kiểm chứng của quy trình quản lý rủi ro trong tổ chức.
- Tuyên bố về Khẩu vị Rủi ro (Risk Appetite Statement): Xác định mức độ rủi ro mà tổ chức sẵn sàng chấp nhận để đạt được mục tiêu chiến lược.
- Hệ thống phân loại rủi ro (Risk Taxonomy): Một danh sách các loại rủi ro mà tổ chức có thể gặp phải, giúp việc nhận diện và phân loại trở nên có hệ thống.
- Phương pháp đánh giá rủi ro: Các kỹ thuật và công cụ được sử dụng để định lượng hoặc định tính mức độ ảnh hưởng và khả năng xảy ra của rủi ro.
- Quy trình xử lý rủi ro: Các bước thực hiện để giảm thiểu, chuyển giao, né tránh hoặc chấp nhận rủi ro.
- Cơ cấu giám sát và báo cáo liên tục: Hệ thống theo dõi các rủi ro đã xác định, đánh giá hiệu quả của các biện pháp kiểm soát và báo cáo định kỳ cho các bên liên quan.
Việc xem xét định kỳ khung quản lý rủi ro cũng quan trọng như chính các đánh giá rủi ro cá nhân. Bản thân khung quản lý phải phát triển song hành với chiến lược của tổ chức và môi trường rủi ro thay đổi.
Các phương pháp Khung quản lý rủi ro phổ biến
Có nhiều risk management frameworks được công nhận và áp dụng rộng rãi trên toàn cầu, mỗi loại phù hợp với các yêu cầu và đặc thù ngành nghề khác nhau. Việc lựa chọn một risk management framework phù hợp là bước đầu tiên để xây dựng một hệ thống quản lý rủi ro vững chắc.
| Tên Khung | Mô tả | Phù hợp với |
|---|---|---|
| NIST RMF (National Institute of Standards and Technology) | Cung cấp một quy trình gồm bảy bước để quản lý rủi ro an ninh mạng và quyền riêng tư. | Chính phủ Hoa Kỳ, các tổ chức làm việc với dữ liệu liên bang, doanh nghiệp công nghệ. |
| ISO 31000 | Một tiêu chuẩn quốc tế về quản lý rủi ro, cung cấp các nguyên tắc và hướng dẫn chung. | Mọi loại hình tổ chức, mọi ngành nghề, là khuôn khổ linh hoạt nhất. |
| COSO ERM (Committee of Sponsoring Organizations of the Treadway Commission - Enterprise Risk Management) | Tập trung vào việc tích hợp quản lý rủi ro với chiến lược và hiệu suất kinh doanh. | Các doanh nghiệp lớn, tập đoàn, tập trung vào quản trị doanh nghiệp. |
| FAIR (Factor Analysis of Information Risk) | Một phương pháp luận định lượng để đo lường và phân tích rủi ro, đặc biệt là rủi ro thông tin. | Các tổ chức muốn đo lường rủi ro một cách khoa học và dựa trên dữ liệu. |
Các risk management framework examples này đều nhấn mạnh tầm quan trọng của việc đưa quản lý rủi ro vào cốt lõi hoạt động của tổ chức, thay vì chỉ xem đó là một hoạt động tuân thủ đơn thuần.
Lợi ích của việc áp dụng Khung quản lý rủi ro
Việc triển khai một risk management framework mang lại nhiều lợi ích thiết thực, giúp tổ chức không chỉ đối phó với các mối đe dọa mà còn tận dụng cơ hội để phát triển bền vững.
- Ra quyết định tốt hơn: Cung cấp thông tin rõ ràng về các rủi ro tiềm ẩn, giúp lãnh đạo đưa ra các quyết định chiến lược sáng suốt hơn.
- Cải thiện hiệu suất hoạt động: Giảm thiểu sự gián đoạn do các sự cố không lường trước, đảm bảo hoạt động kinh doanh diễn ra liên tục.
- Nâng cao danh tiếng và uy tín: Chứng minh cho các bên liên quan (khách hàng, nhà đầu tư, đối tác) thấy tổ chức có khả năng quản lý hiệu quả các mối nguy.
- Tuân thủ quy định: Đáp ứng các yêu cầu pháp lý và tiêu chuẩn ngành ngày càng nghiêm ngặt.
- Tạo lợi thế cạnh tranh: Tổ chức có khả năng ứng phó tốt hơn với biến động thị trường và tận dụng các cơ hội mới.
Đầu tư vào một risk management framework vững chắc là đầu tư vào sự ổn định và tương lai của doanh nghiệp.
Xây dựng và duy trì Khung quản lý rủi ro hiệu quả
Việc xây dựng một risk management framework không chỉ là việc áp dụng một mô hình có sẵn mà còn là quá trình liên tục thích ứng và cải tiến. Các tổ chức cần cam kết từ cấp lãnh đạo cao nhất để đảm bảo sự thành công.
- Cam kết của Lãnh đạo: Sự ủng hộ và tham gia của ban lãnh đạo là yếu tố then chốt.
- Đánh giá bối cảnh tổ chức: Hiểu rõ môi trường hoạt động, mục tiêu chiến lược và các yêu cầu pháp lý liên quan.
- Thiết kế khung: Lựa chọn hoặc điều chỉnh một risk management framework phù hợp với nhu cầu của tổ chức.
- Triển khai và truyền thông: Đào tạo nhân viên, thiết lập quy trình và công cụ cần thiết.
- Giám sát và đánh giá: Thường xuyên xem xét, cập nhật và cải tiến khung quản lý rủi ro để phù hợp với sự thay đổi của môi trường kinh doanh.
Việc xem xét định kỳ các risk management framework là điều cần thiết, giống như chính các đánh giá rủi ro. Bản thân khung quản lý phải phát triển khi chiến lược của tổ chức và môi trường rủi ro thay đổi.
Tóm lại, một khung quản lý rủi ro hiệu quả không chỉ là công cụ để ngăn chặn tổn thất mà còn là đòn bẩy chiến lược giúp tổ chức phát triển mạnh mẽ, tự tin đối mặt với mọi thách thức và nắm bắt cơ hội trong một thế giới đầy biến động.
Bình luận